Sicurezza
Simulavano dialetti diversi per nascondersi
Sotto attacco il sito della Difesa e l’Expò 2015: avrebbero fiancheggiato i disordini del 1° maggio a Milano
2 MINUTI DI LETTURA
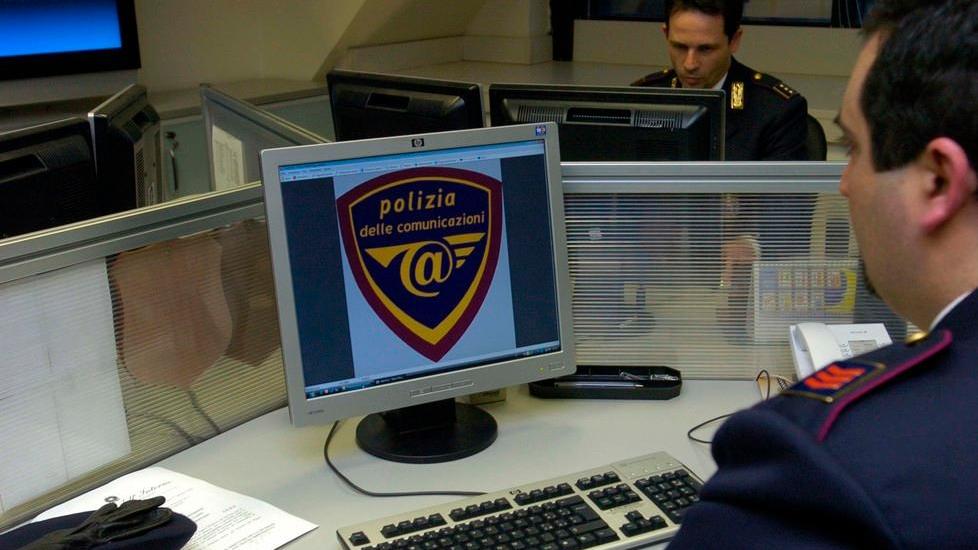
LIVORNO. L’ultimo attacco ai siti istituzionali da parte della cellula sgominata dalla polizia postale è avvenuto martedì. I pirati informatici della rete degli investigatori hanno attaccato i sistemi della Difesa, pubblicando dati sensibili trafugati dai siti istituzionali nell'ambito della campagna Antimilitarist (#2). È la goccia che ha fatto traboccare il vaso: gli agenti infatti, erano pronti a intervenire e questa volta non si sono fatti cogliere impreparati. Non solo: la cellula nel mirino avrebbe anche colpito i sistemi informatici di Expo 2015 fiancheggiando «virtualmente» i violenti scontri dello scorso 1 maggio. I due leader del gruppo, secondo la polizia postale, sarebbero il livornese e il giovane della provincia di Sondrio.
Ma come facevano i due a infilarsi in sistemi informatici istituzionali ritenuti fra i più sicuri, senza farsi scoprire? Attraverso particolari servizi tecnici, la polizia ha avuto modo di rilevare l'estrema accortezza dei due nell'utilizzo delle utenze e nella navigazione in rete, grazie all'uso di sofisticate tecniche di anonimizzazione (vpn e reti tor) e addirittura di antenne direzionali in grado di sfruttare connessioni wifi altrui, fino quasi ad arrivare a comportamenti particolari, come quello di simulare gergalità dialettali diverse, con particolare attenzione a non fornire il minimo particolare della propria vita reale.
Per attaccare i siti, il primo passo messo in atto dai pirati informatici consiste nell'individuare il sito target, oggetto di successive scansioni per la ricerca delle vulnerabilità dove infilarsi. Poi, se il sito risulta vulnerabile, i leader discutono su canali privati di messaggi istantanei su internet, tipo chat, delle modalità con cui fare l'attacco. A quel punto, i pirati informatici iniziano a redigere il documento di rivendicazione che verrà diffuso al termine dell'azione, con le motivazioni che hanno determinato la scelta di quel particolare sito. La tipologia di attacco principale del gruppo tenta è la “sql injection”, tecnica che consente a chi attacca di sottrarre informazioni sensibili memorizzate sul database che gestisce i contenuti del sito web. Una volta entrati in possesso delle credenziali e decifrato il loro contenuto, gli hacker hanno accesso le aree riservate del sito e possono modificarle. Ottenuto il controllo del server, i pirati possono sostituire l'originale homepage del sito con un'altra creata ad hoc, spesso con contenuti di rivendicazione.
Non lasciare decidere l'algoritmo:
scegli Il Tirreno per le tue notizie su Google